科技媒体 gigazine 当日发文称,开发者 @0x_Osprey 做了一张网页版 CVE Tracker,把已经拿到 CVE 编号的漏洞数量变化画成可视化图表,清晰呈现出 2026 年以来那条近乎垂直上升的曲线。
CVE 是全球通用的漏洞编号体系,安全研究员、软件厂商和企业都靠它来追踪、通报和修复缺陷。CVE Tracker 把这些公开记录整理成趋势图,还贴心地把主流 AI 模型的发布时间叠了上去,让人一眼看清漏洞发现高峰与模型问世之间是否存在呼应。(该站点目前只有深色界面。)
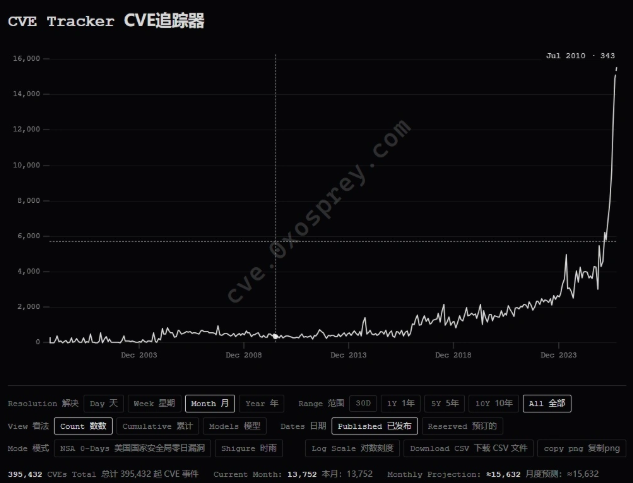
值得注意的是,AI 公司常常在模型正式发布前,就用测试版本提前挖洞、报洞,所以模型上线时刻,未必正好踩在漏洞激增的节点上。
报告变多,不等于系统更危险
gigazine 的判断是:AI 正充当安全研究的"放大器"——它更快速地扫描代码、复现异常、整理成报告,把人力原本顾不上的软件角落也拉进排查范围。效率被抬高的同时,发现量自然水涨船高。
但报道也泼了盆冷水:漏洞"被发现得更多",并不等同于系统"变得更危险"。更多的上报,既可能揭开真实风险,也可能夹带低质量、重复或难以验证的噪声,反过来加重开源维护者与安全团队的分诊负担。当 AI 把发现漏洞的门槛摊平,如何甄别真伪、避免被海量报告淹没,成了新的考题。