印度数字信任与网络安全公司eMudhra于10月22日宣布,公司董事会已决定主动退出全球SSL/TLS证书业务。未来,公司将进一步聚焦核心企业解决方案以及除SSL/TLS之外的数字信任服务。

eMudhra董事长V. Srinivasan表示,公司近期发生了一起涉及全球SSL/TLS证书体系的事件。公司在发现问题后14小时内完成了受影响证书颁发机构(CA)的吊销,并及时进行信息披露。公司强调,受影响的CA并未签发任何终端实体证书,基础设施未遭入侵,也未发生数据泄露事件,所有物理和逻辑安全控制措施均保持完整有效。
根据公司披露的数据,全球SSL/TLS业务仅占其全球收入的约1%。eMudhra指出,随着数据主权和合规要求不断提高,该业务的运营复杂度和成本持续上升。同时,部分大型机构开始免费提供SSL/TLS证书,使得这一业务领域的市场潜力和投资回报率明显下降。
公司认为,尽管SSL/TLS业务在整体业务中的占比较小,但近期事件在社交媒体上被大量传播,使其受到的外部关注和审查程度与该业务实际重要性并不相称。经过董事会详细讨论后,公司认为退出全球SSL/TLS业务是对企业及股东最有利的决定。eMudhra表示,对于许多证书颁发机构而言,SSL/TLS是其全部业务核心,而对eMudhra来说,这只是其更广泛数字信任解决方案组合中的一个组成部分。未来资源将集中投入能够为客户创造更高价值的核心业务领域。
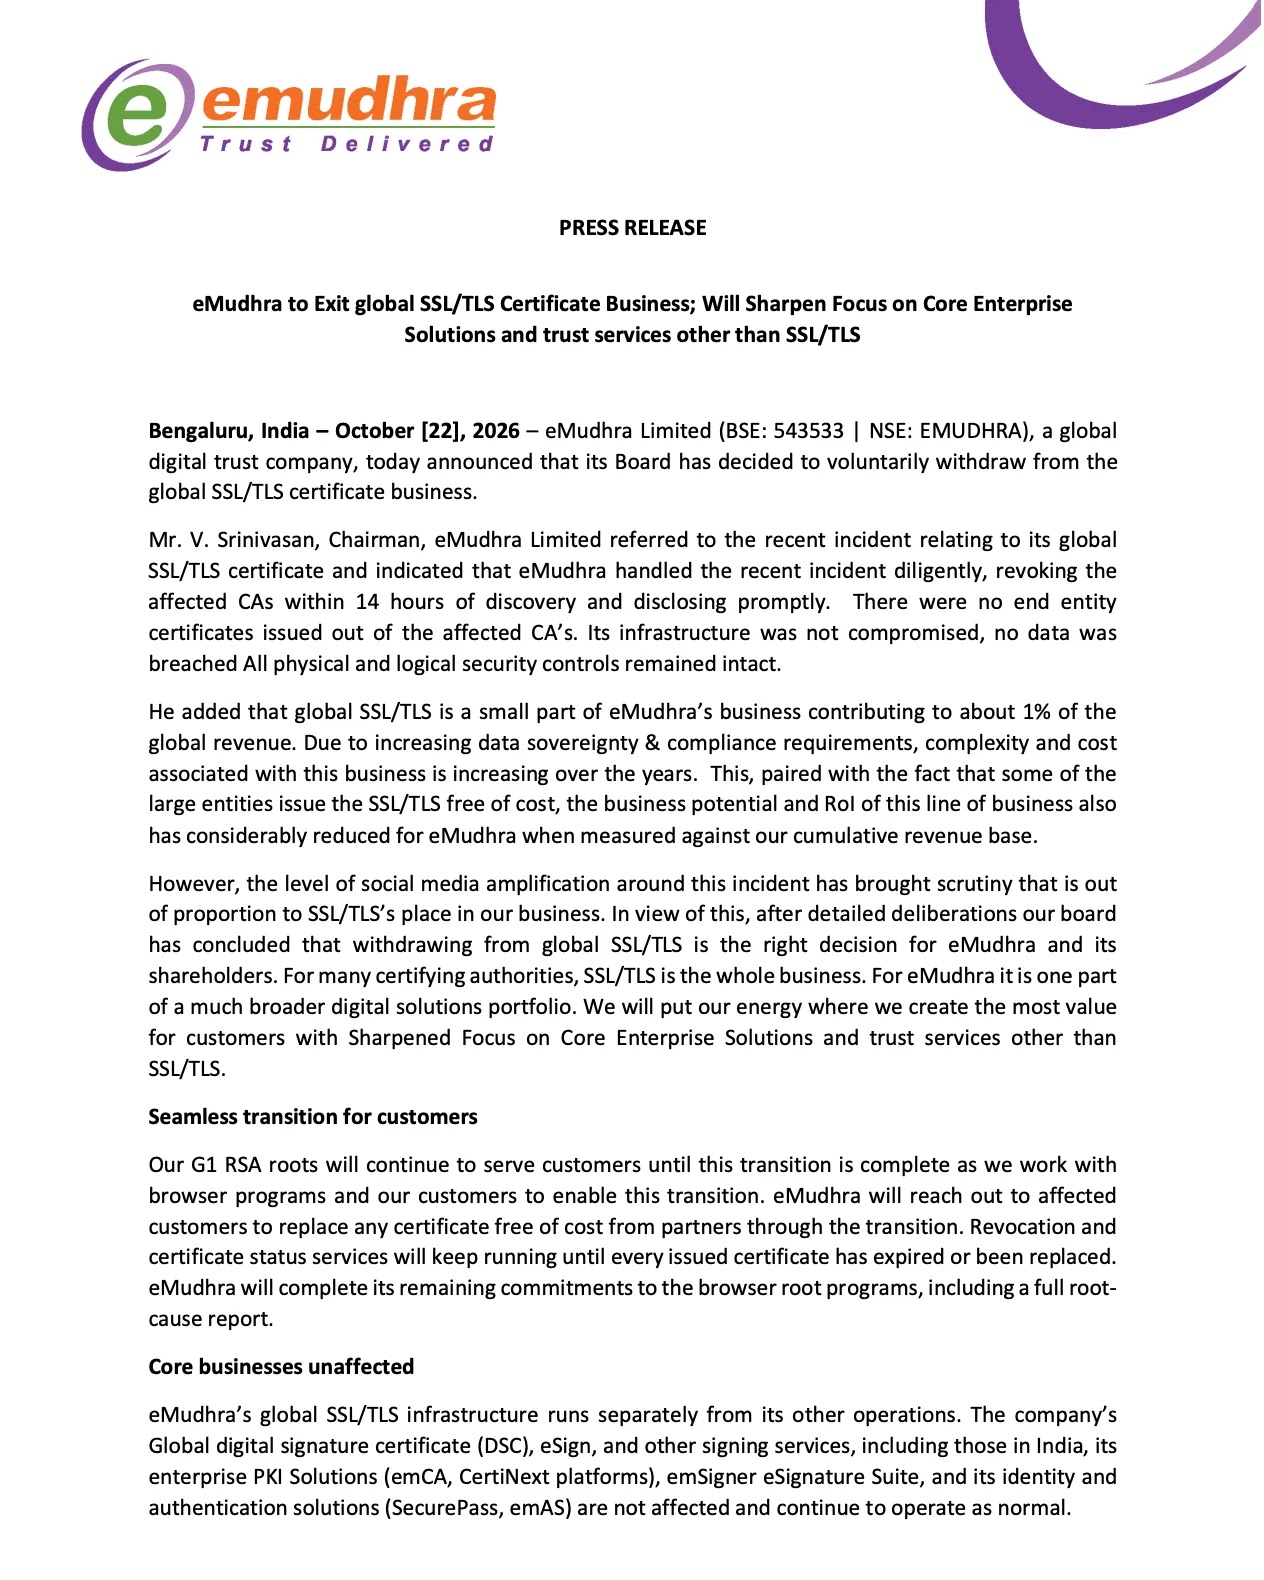
在客户过渡安排方面,eMudhra表示,其G1 RSA根证书体系将在过渡期间继续提供服务,公司将与浏览器项目组织及客户合作完成迁移工作。受影响客户将获得免费的证书替换服务,相关替换将通过合作伙伴完成。证书吊销与状态查询服务将持续运行,直至所有已签发证书完成替换或自然到期。与此同时,公司也将继续履行对浏览器根证书计划的剩余义务,包括提交完整的根本原因分析报告。
eMudhra特别强调,此次退出决定不会影响公司的其他核心业务。用于全球SSL/TLS证书服务的基础设施与公司其他业务体系相互独立。公司的数字签名证书(DSC)、eSign电子签名服务、企业PKI平台(emCA和CertiNext)、emSigner电子签名套件,以及身份认证解决方案SecurePass和emAS均将继续正常运营。
公开资料显示,eMudhra拥有超过17年的数字信任服务经验,业务覆盖全球35多个国家和地区,主要为金融机构、企业和政府客户提供数字身份、可信认证与网络安全解决方案。其产品覆盖PKI与证书生命周期管理、身份与访问管理、多因素认证以及数据隐私合规管理等领域。